AgentDock:一个用于代理驱动系统任务的受控运行时
agentdock,由Uvwt开发,是一个模型上下文协议(MCP)服务器,提供AI代理的受控运行时。它允许代理执行代码、编辑文件、运行shell命令、管理Git存储库,并在不授予直接主机访问权限的情况下自动化浏览器。该工具强调容器化执行、持久会话和多设备编排。它旨在为需要安全、生产就绪代理工作流程的AI开发人员、系统管理员和高级用户提供服务。
你实际上可以用它做什么任务?
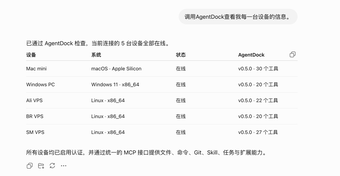
agentdock 充当一个运行时,代理在其中执行具体的系统级任务,而不是对话任务。实际上,服务器接受代理请求并提供运行脚本、执行浏览器自动化、编辑项目文件和进行版本控制操作的环境。支持的任务示例包括自动化 Git 提交、在容器内执行脚本和程序化文件编辑;这些直接映射到需要提升但受控访问的开发者工作流程。
代理执行的安全性和可预测性如何?
安全性通过在隔离的 Docker 容器内运行代理操作来实现,这防止了对主机操作系统的直接更改。持久会话在交互之间保留环境状态,而容器边界限制了横向影响。安全权衡仍然是操作性的:容器配置、镜像加固和编排设置决定实际的隔离强度,必须由操作员管理以维护预期的保护模型。
它需要什么输入和环境?
服务器是一个基于 Go 的应用程序,需要 Docker 运行时,并作为兼容客户端的 MCP 服务器。支持的部署目标包括 Linux 和 macOS,以及通过 Docker Desktop 的 Windows。因此,环境要求包括一个正常工作的 Docker 安装和用于多设备编排的网络访问,这决定了工具可以部署的位置以及代理如何访问远程机器。
它适合开发和运维工作流程吗?
设计目标是需要在本地和远程机器上可控代理执行的开发人员和系统管理员。开源代码库支持自定义和检查,多设备编排让团队能够在一组服务器中协调任务。操作考虑包括容器生命周期管理、远程访问配置以及与现有 CI/CD 或监控系统的集成,以保持代理活动的可审计性和稳定性。
操作员管理代理部署的实用选择
agentdock 适合需要服务器级、可检查运行时的开发人员和管理员,以便让代理执行系统任务,同时保持操作控制。该工具的开源设计和编排重点使其适合在开发人员管理的环境中部署;预计需要持续的管理工作来配置容器、维护镜像,并可靠地进行跨设备编排。对于准备接受这一操作责任的团队,它提供了一条通向更安全的代理自动化的明确路径。